相次ぐ情報漏洩、次は人事データかもしれない|いま見直すべき対策とシステム選定の基準
2026.10.08
「情報漏洩 対策」と検索すると、ウイルス対策ソフトの導入からパスワード管理のルールまで、実にさまざまな方法が紹介されています。しかし、対策を並べて眺めるだけでは、自社に何が足りないのか、どこから手を付けるべきかが見えてきません。
特に人事・労務部門が扱うデータは、従業員の氏名や住所、マイナンバー、給与、評価、健康情報など、万が一流出すれば本人の生活に直結する機微な情報ばかりです。
本記事では、情報漏洩が起きる原因を整理したうえで、企業が取り組むべき対策を「組織」「技術」「運用」の3つの観点から解説します。さらに、人事・労務データを安全に管理するためのシステム選定の考え方と、オンプレミス型の人事・労務管理システム「ADPS(アドプス)」についてご紹介します。
目次
情報漏洩はなぜ起きるのか
効果的な対策を考えるには、まず情報漏洩がどのような経路で発生するのかを知る必要があります。情報漏洩の原因は、大きく「外部からの攻撃」と「内部に起因するもの」に分けられます。
外部からのサイバー攻撃
ランサムウェアによるデータの暗号化・窃取、取引先や公的機関を装った標的型メール、VPN機器やサーバーの脆弱性を突いた不正アクセスなど、外部からの攻撃は年々巧妙化しています。近年は、大企業そのものよりもセキュリティ対策が手薄になりがちな中堅・中小企業や子会社を足がかりにする「サプライチェーン攻撃」も増えており、企業規模にかかわらず対策が求められています。
内部不正とヒューマンエラー
一方で、実際に発生している情報漏洩の多くは、内部に原因があると言われています。メールの誤送信、USBメモリやノートPCの紛失、クラウドストレージの共有設定ミスといったヒューマンエラーは、どれほど堅牢なシステムを導入していても、運用の隙を突いて発生します。また、退職予定者による顧客情報や人事情報の持ち出し、権限を持つ担当者による不正閲覧といった内部不正も、後を絶ちません。
内部に起因する漏洩は、外部攻撃と違って「誰が、いつ、どのデータにアクセスしたのか」を追跡できる仕組みがなければ、発覚そのものが遅れがちです。対策を考える際には、外部からの侵入を防ぐことと同じくらい、内部での不適切な利用を抑止・検知する仕組みが重要になります。
人事・労務データが狙われる理由
人事・労務部門が保有するデータは、攻撃者にとって極めて価値の高い情報です。氏名・住所・生年月日・マイナンバー・銀行口座といった個人情報は、なりすましや詐欺に直接悪用できます。給与や評価、休職歴、健康診断結果などは、本人のプライバシーに深く関わるため、流出した場合の企業への信用失墜や損害賠償のリスクも大きくなります。
さらに、人事データは入社から退職まで長期間にわたり蓄積され、人事担当者だけでなく各部門の管理職、給与計算の委託先、社会保険労務士など、多くの関係者が参照します。関わる人と経路が多いほど漏洩のリスクは高まるため、人事・労務データの管理には、他の業務データ以上に慎重な設計が求められます。
大切な人事データを「社外に出さない」という選択も。
社員の人事・給与・マイナンバー情報を自社の管理下に置き続けられる
企業が取り組むべき情報漏洩対策
情報漏洩対策は、特定のツールを一つ導入すれば完了するものではありません。「組織」「技術」「運用」の3つの側面をバランスよく整えることで、初めて実効性のある対策になります。ここでは、それぞれの観点で押さえておきたいポイントを整理します。
組織面の対策:ルール整備と教育
最初に取り組むべきは、情報の取り扱いルールを明文化することです。社内の情報を「公開」「社外秘」「極秘」などに分類し、分類ごとに保存場所、持ち出しの可否、共有してよい相手を定めます。人事・労務データであれば、原則として極秘情報に位置づけ、閲覧できる人を職務上必要な範囲に限定することが基本です。
ルールを定めたら、従業員への教育を継続的に行います。標的型メールの見分け方、パスワードの管理方法、私物端末の利用ルールなどを定期的に周知し、模擬メール訓練などで定着度を確認することも有効です。また、入社時の誓約書や退職時のデータ返却・削除の確認など、人の入れ替わりに合わせた手続きを整えておくことも、内部不正の抑止につながります。
技術面の対策:アクセス制御・ログ・暗号化
技術的な対策の中心となるのが、アクセス制御です。誰がどのデータを閲覧・編集できるのかを、役職や部門、業務内容に応じて細かく設定し、必要最小限の権限だけを付与します。人事データであれば、各部門の管理職は自部門の従業員の基本情報のみ、給与情報は給与担当者のみ、といった制御が考えられます。異動や退職があった際に権限を速やかに見直す運用も欠かせません。
次に重要なのが、操作ログの取得と保管です。「誰が、いつ、どのデータを、どのように操作したか」を記録しておくことで、不正の抑止効果が生まれるとともに、万が一漏洩が疑われた際に迅速な調査が可能になります。ログは取得するだけでなく、異常なアクセスがあった場合に気づける仕組みと組み合わせることが大切です。
このほか、データの暗号化、多要素認証の導入、端末のウイルス対策やOS・ソフトウェアの更新、USBメモリなど外部媒体の利用制限、ネットワークの分離なども基本的な対策です。特に、人事・労務データを扱うシステムをどのネットワーク上に置き、どこからアクセスできるようにするかは、情報漏洩リスクを左右する重要な設計ポイントになります。
運用面の対策:インシデント対応と定期点検
どれほど対策を講じても、情報漏洩のリスクをゼロにすることはできません。そのため、万が一の際に被害を最小限に抑えるための体制づくりが必要です。インシデント発生時の報告ルート、初動対応の手順、関係機関や本人への連絡方法などをあらかじめ定め、担当者が迷わず動けるようにしておきます。
また、対策は一度整えて終わりではありません。アクセス権限の棚卸し、ログの点検、ルールの見直しなどを定期的に実施し、組織の変化や新たな脅威に合わせて更新していく必要があります。個人情報保護法をはじめとする法令の改正にも注意し、求められる安全管理措置を満たしているかを継続的に確認しましょう。
人事・労務データを守るためのシステム選定
ここまで見てきた対策を人事・労務の現場で実現するうえで、大きな鍵を握るのが、人事・労務データを管理するシステムそのものです。Excelや紙での管理では、アクセス制御やログの取得に限界があり、ヒューマンエラーも起こりやすくなります。人事・労務管理システムを導入する、あるいは見直す際には、情報漏洩対策の観点から次のポイントを確認することをおすすめします。
社員の大切な人事情報を自社の管理下に置き続けられる
クラウド型とオンプレミス型の違い
人事・労務管理システムは、提供形態によって「クラウド型」と「オンプレミス型」に大別されます。クラウド型は、サービス提供事業者のサーバー上にデータを保管し、インターネット経由で利用する形態です。初期費用を抑えやすく、導入までの期間が短いことが特長ですが、データは自社の外に置かれ、インターネットからアクセスできる状態になるため、事業者のセキュリティ水準や、自社のID管理・端末管理の徹底が前提になります。
一方、オンプレミス型は、自社が管理するサーバーにシステムを構築し、データを自社内に保管する形態です。社内ネットワークに閉じた環境で運用できるため、外部からの不正アクセスの経路を物理的に限定でき、自社のセキュリティポリシーに沿ったアクセス制御やログ管理を自由に設計できます。既存の基幹システムやグループ各社との連携、独自の人事制度に合わせたカスタマイズにも対応しやすい点も特長です。
どちらが優れているというものではなく、自社がどのようなデータを、どのような体制で守りたいのかによって、適した形態は変わります。
オンプレミス型が向いている企業
次のような条件に当てはまる企業は、オンプレミス型の人事・労務管理システムを検討する価値があります。
- マイナンバーや健康情報など機微な人事情報を、社外のサーバーに置くことに制約がある
- グループ全体で統一したセキュリティポリシーのもと、人事データを管理したい
- ISMSやプライバシーマークの要求事項に沿って、アクセス経路やログ管理を自社で統制したい
- 会計システムや勤怠システムなど、既存の社内システムと密接に連携させたい
- 自社独自の給与体系や人事制度に合わせて、柔軟にシステムを作り込みたい
特に、情報システム部門が社内にあり、サーバーの運用体制が整っている企業であれば、オンプレミス型のメリットを最大限に活かすことができます。
社員の大切な人事情報を自社の管理下に置き続けられるオンプレミス型の人事管理システムなら
システム選定で確認したいチェックポイント
提供形態を決めたら、具体的な製品を比較する段階に進みます。情報漏洩対策の観点からは、次の点を確認しましょう。
- アクセス権限を、役職・部門・項目単位など、どこまで細かく設定できるか
- 閲覧・更新・出力などの操作ログを取得でき、必要なときに検索・確認できるか
- マイナンバーなど特に機微な情報を、他の項目と分けて管理・制御できるか
- データの暗号化やバックアップなど、保管時の安全対策が講じられているか
- 法改正への対応が継続的に行われ、保守・サポート体制が整っているか
- 導入実績や、同規模・同業種の企業での運用ノウハウがあるか
機能の有無だけでなく、導入後の運用まで含めて、長期にわたり安心して使い続けられるかという視点で評価することが大切です。
オンプレミス型人事・労務管理システム「ADPS(アドプス)」
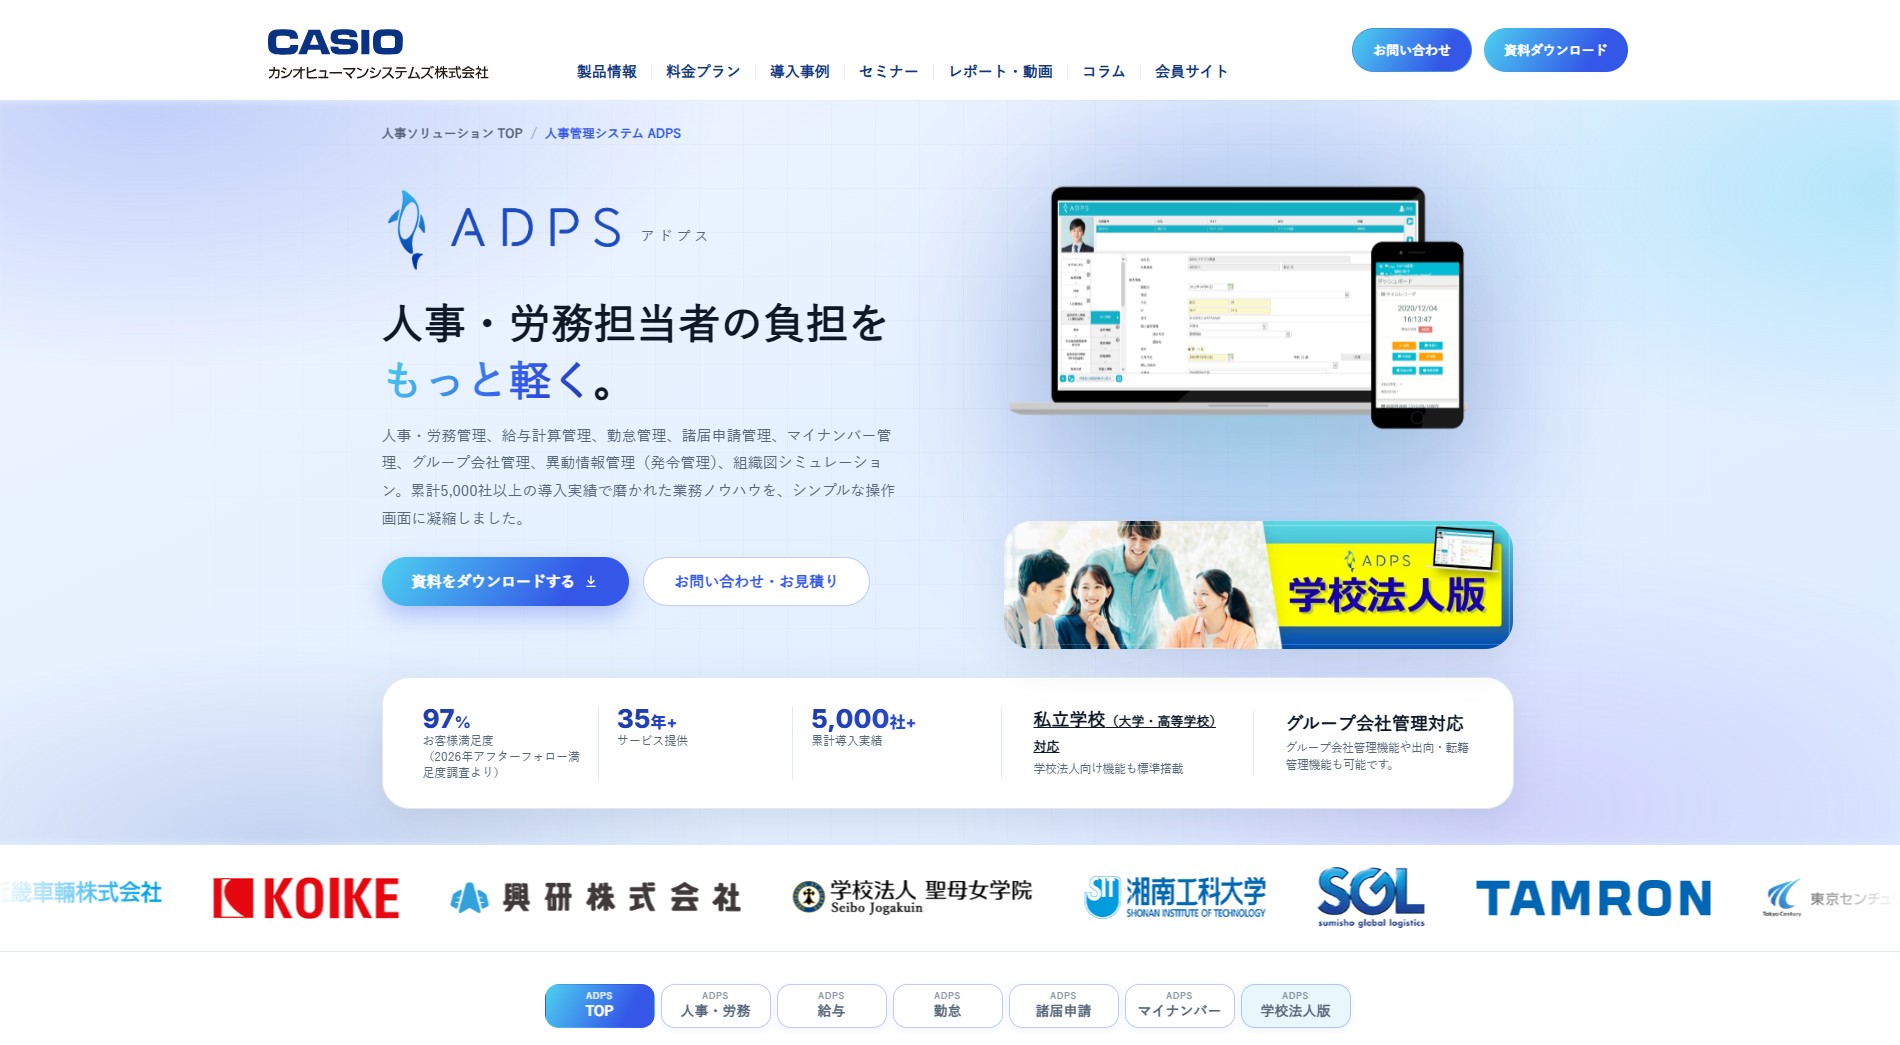
ここでは、情報漏洩対策を重視する企業に向けて、オンプレミス型の人事・労務管理システム「ADPS(アドプス)」をご紹介します。
ADPSとは
ADPSは、人事・給与・勤怠といった人事労務業務を一元管理するシステムです。カシオグループで培った人事業務のノウハウをもとに開発され、長年にわたり多くの企業にご利用いただいています。自社サーバーに構築するオンプレミス型のため、従業員の大切な情報を社内に置いたまま、自社のセキュリティポリシーに沿った運用が可能です。
情報漏洩対策の観点から見たADPSの特長
ADPSは、社内ネットワークに閉じた環境で運用できるため、インターネットからの不正アクセスの経路を限定し、外部攻撃のリスクを抑えることができます。システムやデータの所在が自社内にあることで、ISMSなどの社内規程に基づいた統制を、自社の責任のもとで一貫して行える点は、オンプレミス型ならではの安心感と言えます。
また、人事情報の閲覧・更新に関するアクセス権限を利用者ごとに設定でき、部門の管理職には必要な範囲の情報のみを公開する、給与情報は担当者だけが扱えるようにする、といった運用を実現します。操作の履歴を記録する仕組みと組み合わせることで、内部不正の抑止と、万が一の際の追跡性を高めることができます。
さらに、企業ごとに異なる人事制度や給与体系に合わせたカスタマイズ、既存の社内システムとの連携にも柔軟に対応します。導入時の要件定義から運用後の保守・法改正対応まで、人事労務業務に精通した専門スタッフがサポートすることで、システムだけでなく運用面まで含めた安全な人事データ管理を支援します。
まとめ
情報漏洩対策は、外部からの攻撃への備えだけでなく、内部不正やヒューマンエラーを防ぐための組織・技術・運用の総合的な取り組みです。中でも人事・労務データは、流出した際の影響が大きく、関わる人や経路も多いため、特に慎重な管理が求められます。
対策を実現する基盤となるのが、人事・労務管理システムです。クラウド型とオンプレミス型それぞれの特性を理解したうえで、自社のセキュリティポリシーや体制に合った形態を選び、アクセス制御やログ管理などの機能を確認して選定することが重要です。
機微な人事情報を自社の管理下に置き、自社の統制のもとで安全に運用したいとお考えの企業は、オンプレミス型の人事・労務管理システム「ADPS(アドプス)」をぜひご検討ください。
カシオヒューマンシステムズコラム編集チームです。
人事業務に関するソリューションを長年ご提供してきた知見を踏まえ、
定期的に「人事部の皆様に必ず今後の業務に役立つ情報」を紹介しています。