人事データのセキュリティ対策とは|守るべき情報の整理からシステム選定まで
2026.10.09
人事データの活用が、企業の競争力を左右する時代になりました。タレントマネジメントやピープルアナリティクス、従業員エンゲージメントの可視化など、人事データを経営に活かす取り組みが広がっています。その一方で、人事データは従業員のマイナンバーや給与、評価、健康情報といった極めて機微な情報を含んでおり、活用が進むほど、セキュリティの重要性も高まっています。
本記事では、人事データのセキュリティについて、守るべき情報の整理、セキュリティの3つの要件、データのライフサイクルに沿った対策、そして対策の土台となる人事・労務管理システムの選定ポイントを解説します。あわせて、人事データを自社の管理下で守り続けるための選択肢として、オンプレミス型の人事・労務管理システム「ADPS(アドプス)」をご紹介します。
目次
人事データとは何か——守るべき情報を整理する
セキュリティ対策の第一歩は、「何を守るのか」を明確にすることです。人事データと一口に言っても、その内容は多岐にわたり、機微さの度合いもさまざまです。情報の種類ごとに重要度を整理しておくことで、対策の優先順位が見えてきます。
基本情報:氏名・住所・連絡先・家族構成
氏名、生年月日、住所、電話番号、緊急連絡先、扶養家族の情報など、人事管理の基礎となる情報です。単体では機微性が比較的低く見えますが、他の情報と組み合わさることで、なりすましや不正アクセスの足がかりになります。
法定情報:マイナンバー・社会保険・口座
マイナンバー、基礎年金番号、健康保険の記号番号、給与振込口座など、法令上の手続きに用いる情報です。特にマイナンバーは、マイナンバー法によって利用目的の限定や安全管理措置、漏洩時の報告義務が定められており、他の個人情報よりも厳格な管理が求められます。
処遇情報:給与・賞与・評価・昇格
給与や賞与の金額、人事評価の結果、昇格・降格や異動の記録、懲戒歴などです。本人の経済状況やキャリアに直結し、社内で漏れれば人間関係の悪化や不信を招き、社外に漏れれば企業の信用を損ないます。
要配慮情報:健康・休職・相談記録
健康診断やストレスチェックの結果、傷病による休職や復職の記録、ハラスメントやメンタルヘルスに関する相談記録などです。個人情報保護法上の「要配慮個人情報」に該当するものを含み、取得や第三者提供に本人の同意が求められるなど、特に慎重な取り扱いが必要です。
このように、人事データには重要度の異なる情報が混在しています。すべてを一律に扱うのではなく、情報の種類に応じて「誰が扱えるか」「どこに保管するか」を分けて設計することが、人事データセキュリティの基本になります。
データ活用の広がりがもたらす新たなリスク
近年は、タレントマネジメントや人的資本の開示、ピープルアナリティクスといった目的で、人事データを人事部門の外で活用する動きが加速しています。各部門の管理職がダッシュボードで部下の情報を確認し、経営層が人材ポートフォリオを分析し、外部の分析ツールにデータを連携する——こうした活用は大きな価値を生む一方で、人事データに触れる人と経路を確実に増やします。活用を進めるなら、それに見合ったセキュリティの設計を同時に進めることが欠かせません。
人事データを自社の管理下で守り続けるための選択肢として
人事データセキュリティの3つの要件
情報セキュリティは、一般に「機密性」「完全性」「可用性」の3つの要件で考えます。人事データにこの3つを当てはめると、守るべきポイントが整理できます。
機密性:許可された人だけがアクセスできる
人事データセキュリティで最も重視されるのが機密性です。給与は給与担当者だけ、評価は本人の上長と人事担当者だけ、健康情報は産業保健スタッフと限られた担当者だけ、というように、情報の種類ごとに閲覧できる人を職務上必要な範囲に限定します。人事データ活用の広がりによって、各部門の管理職や経営層がデータに触れる機会が増えている今、「誰に、どこまで見せるか」の設計はますます重要になっています。
完全性:データが正確で改ざんされていない
給与計算や社会保険手続きの基礎となる人事データは、正確であることが前提です。誤った情報や改ざんされた情報に基づいて給与が支払われたり、手続きが行われたりすれば、従業員と企業の双方に損害が生じます。変更履歴を記録し、誰がいつ何を変更したのかを追跡できる状態にしておくことが、完全性を守る基本です。
可用性:必要なときに利用できる
給与計算や年末調整、入退社手続きなど、人事業務には期限のある処理が数多くあります。システム障害やランサムウェア被害でデータにアクセスできなくなれば、給与の支払い遅延など、従業員の生活に直接影響します。バックアップの取得と復旧手順の整備、障害時の代替手段の確保が、可用性を支える対策です。
人事データを自社の管理下で守り続けるための選択肢として
ライフサイクルで考える人事データの対策
人事データは、取得から廃棄まで長い期間にわたって扱われます。それぞれの段階で異なるリスクがあるため、ライフサイクルに沿って対策を考えると漏れが少なくなります。
取得:必要な情報だけを、安全な経路で
入社時や年末調整の際に、従業員から情報を取得する場面です。取得する項目は業務上必要なものに限定し、利用目的を明示します。紙の書類やメール添付での受け渡しは、紛失や誤送信のリスクを伴うため、できる限りシステム上の安全な経路で取得する仕組みが望まれます。
保管:所在を明確にし、アクセスを制御する
取得した情報をどこに保管するのかを明確にし、個人の端末やUSBメモリ、部門の共有フォルダへの分散保存を防ぎます。保管場所にはアクセス制御を設定し、情報の種類に応じた権限で管理します。暗号化やバックアップなど、保管時の技術的対策も欠かせません。人事データを管理するシステムを、どのネットワーク上に置き、どこからアクセスできるようにするかは、保管段階の最も重要な設計判断です。
人事データを自社の管理下で守り続けるための選択肢として
利用・共有:記録を残し、社外に出す情報を最小化する
日常の人事業務や、各部門・経営層へのデータ提供、委託先との共有など、人事データが利用・共有される場面です。「誰が、いつ、どのデータを、どのように利用したか」の記録を残し、定期的に点検します。委託先や外部サービスに渡す情報は必要最小限にとどめ、契約でセキュリティ要件を定めたうえで監督します。データ活用の目的で分析を行う場合も、個人を特定できない形に加工するなど、目的に応じた配慮が必要です。
廃棄:保存期限を管理し、確実に消去する
退職者の情報や、保存期限を過ぎた書類・データは、確実に廃棄・消去します。マイナンバーのように、必要がなくなった時点で速やかな廃棄が法律で求められる情報もあります。「念のため残しておく」が積み重なると、管理されていないデータが増え、漏洩リスクの温床になります。
ライフサイクル全体を支える組織的な取り組み
各段階の対策を機能させるには、組織としての土台も必要です。人事データの分類と取扱規程を文書化し、責任者と担当者を明確にします。人事データを扱う担当者や管理職への教育を定期的に行い、入社・異動・退職といった人の動きに合わせて権限を見直す手続きを整えます。そして、アクセス権限の棚卸しやログの点検、規程の見直しを定期的に実施し、組織の変化や新たな脅威、法改正に合わせて対策を更新していきます。
人事データのセキュリティを支えるシステムの要件
ここまで見てきた対策を、担当者の注意力やルールの周知だけで維持するのは困難です。Excelや紙での管理では、項目単位のアクセス制御も、操作ログの自動取得も、保存期限の管理もできません。人事データのセキュリティを継続的に保つには、対策を仕組みとして備えた人事・労務管理システムが土台になります。選定の際には、次の点を確認しましょう。
- 情報の種類ごとに、役職・部門・項目単位でアクセス権限を設定できるか
- 閲覧・更新・出力の操作ログを取得し、必要なときに検索・確認できるか
- マイナンバーや健康情報など特に機微な情報を、他の項目と分けて管理できるか
- 変更履歴が残り、データの完全性を確認できるか
- バックアップと復旧の仕組みが整っているか
- データの所在と、アクセスできるネットワークの範囲を自社で統制できるか
- 法改正への対応が継続的に行われ、保守・サポート体制が整っているか
クラウド型とオンプレミス型、それぞれの特性
人事・労務管理システムには、サービス事業者のサーバーでデータを管理するクラウド型と、自社のサーバーに構築してデータを自社内で管理するオンプレミス型があります。クラウド型は導入の手軽さや運用負荷の軽さが利点で、事業者のセキュリティ水準と自社のID管理・端末管理の徹底が前提になります。オンプレミス型は自社でサーバーを運用する責任を伴いますが、データの所在を自社に固定し、アクセス経路やログ管理を自社のセキュリティポリシーに沿って設計できます。
どちらが優れているというものではなく、自社がどのデータを、どのような体制で守りたいのかによって、適した形態は変わります。ただ、マイナンバーや給与、評価、健康情報といった最も機微な人事データについて、「社外に出さず、自社の管理下に置き続けたい」と考える企業にとって、オンプレミス型は検討に値する選択肢です。
人事データを自社の管理下で守る、ADPSという選択肢
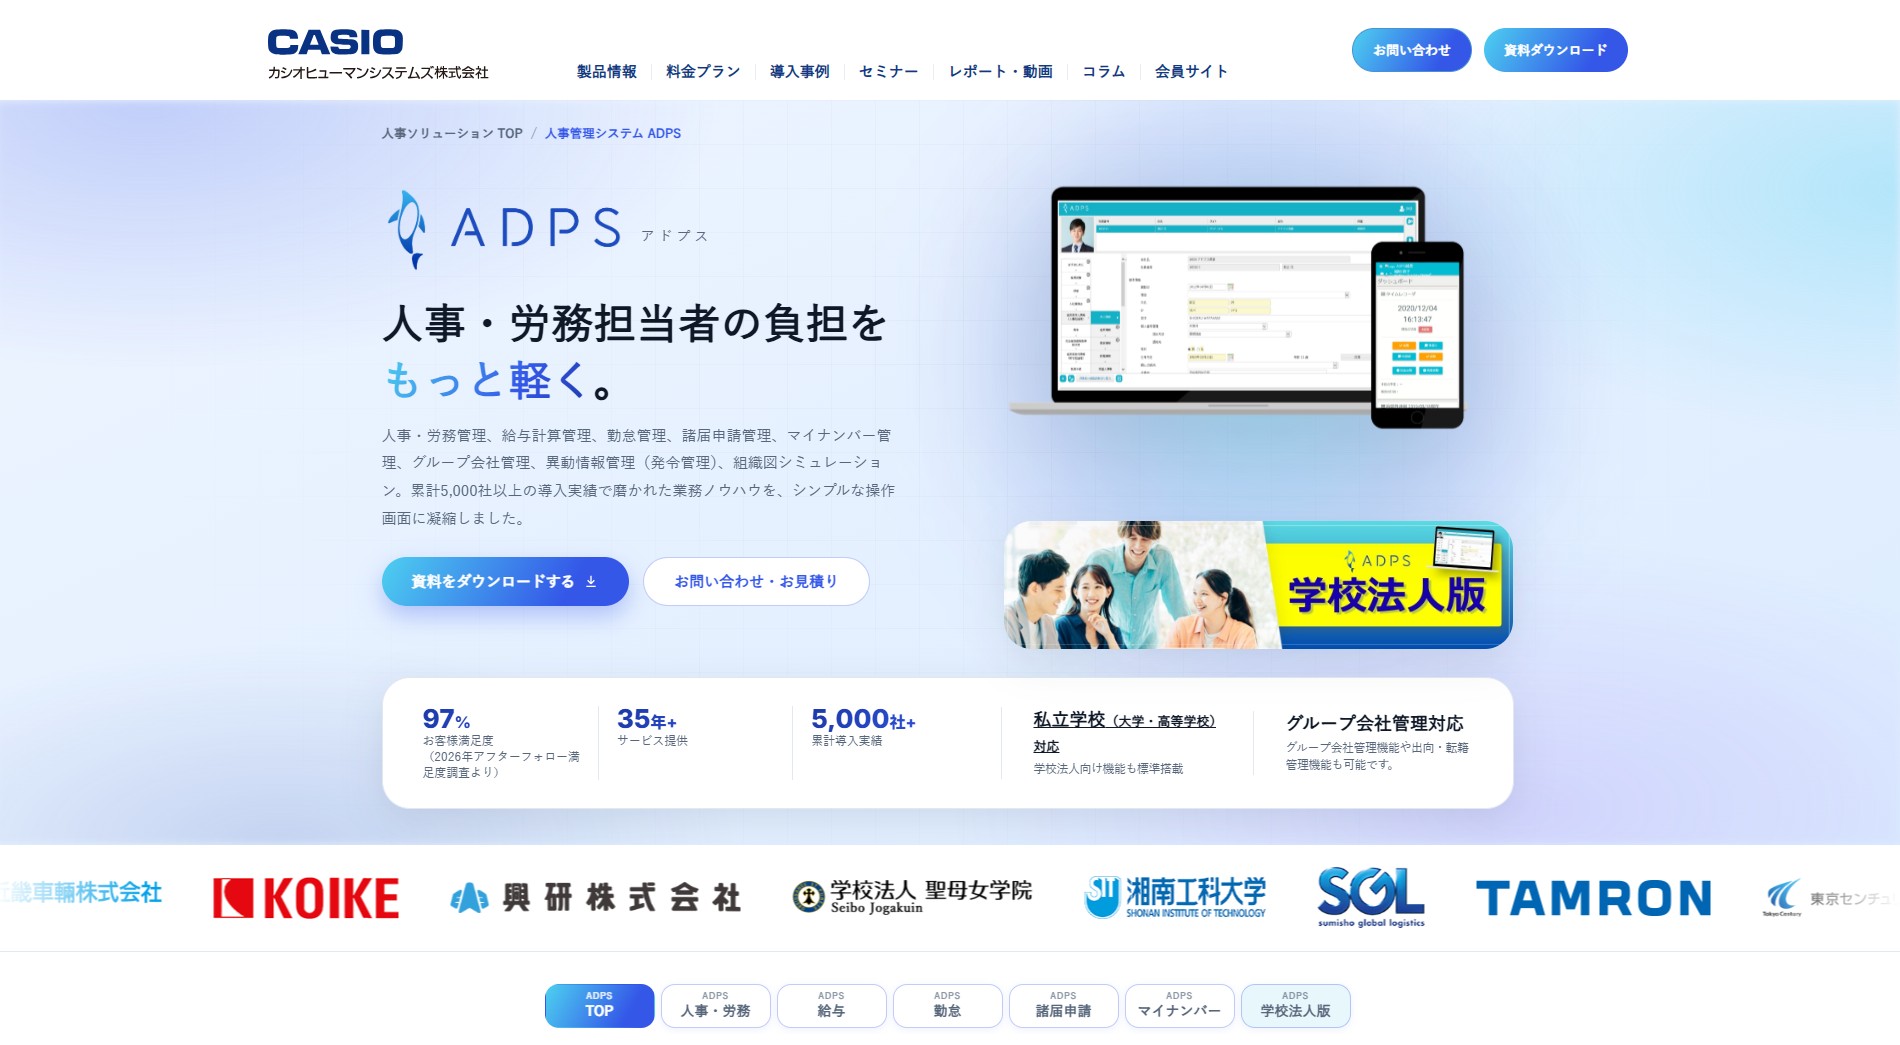
「ADPS(アドプス)」は、人事・給与・就業の業務を統合的に管理するオンプレミス型の人事・労務管理システムです。カシオグループで培った人事業務のノウハウをもとに開発され、長年にわたり多くの企業にご利用いただいています。
人事データのセキュリティの観点から見たADPSの特長
ADPSは自社サーバーに構築するため、従業員の基本情報からマイナンバー、給与、評価まで、人事データを社外に出さずに管理できます。データの所在を自社で把握・説明でき、社内ネットワークに閉じた運用にすれば、外部から到達できる面を小さくできます。ISMSなどの社内規程に基づく統制を、自社の責任のもとで一貫して行える点も特長です。
利用者ごとに閲覧・更新できる情報の範囲を設定でき、部門の管理職には担当範囲の情報だけを、給与情報は給与担当者だけが扱えるようにする、といった情報の種類に応じた機密性の確保を実現します。操作の履歴を記録する仕組みと組み合わせることで、不正閲覧の抑止と、変更の追跡性の確保につながります。
さらに、企業ごとに異なる給与体系や人事制度に合わせたカスタマイズ、既存の社内システムとの連携にも柔軟に対応します。導入時の要件定義から運用後の保守・法改正対応まで、人事労務業務に精通したスタッフが支援することで、システムと運用の両面から、人事データを守り続ける体制づくりをお手伝いします。
まとめ
人事データのセキュリティは、守るべき情報を整理し、機密性・完全性・可用性の3つの要件を満たすように、取得から廃棄までのライフサイクルに沿って対策を講じることが基本です。人事データの活用が広がるほど、「誰に、どこまで見せるか」「どこに保管し、どこからアクセスできるようにするか」の設計は重要になります。
そして、その対策を仕組みとして支えるのが人事・労務管理システムです。アクセス制御やログ管理、データの所在の統制といった要件を確認したうえで、自社の体制に合った形態を選びましょう。人事データを自社の管理下に置き続けたいとお考えの企業は、オンプレミス型の人事・労務管理システム「ADPS」という選択肢も、ぜひご検討ください。
カシオヒューマンシステムズコラム編集チームです。
人事業務に関するソリューションを長年ご提供してきた知見を踏まえ、
定期的に「人事部の皆様に必ず今後の業務に役立つ情報」を紹介しています。