クラウドの情報漏洩リスクを正しく理解する|「共有責任モデル」で考える人事データの守り方
2026.10.09
「クラウドは情報漏洩が心配」という声は、今も人事・労務の現場でよく聞かれます。一方で、「クラウド事業者は高度なセキュリティ対策をしているから安心」という声もあります。どちらも一面の真実を含んでいますが、実はどちらも、クラウドの情報漏洩リスクを正しく捉えているとは言えません。
クラウドのセキュリティを考えるうえで欠かせないのが、「共有責任モデル」という考え方です。クラウドの安全は、事業者と利用企業がそれぞれの責任範囲を担うことで成り立っており、実際に起きている情報漏洩の多くは、利用企業側の責任範囲で発生しています。本記事では、共有責任モデルの考え方をもとに、クラウドの情報漏洩リスクがどこにあるのかを整理し、人事データを扱う企業が確認すべきポイントを解説します。そのうえで、責任範囲を自社で統制したい企業の選択肢として、オンプレミス型の人事・労務管理システム「ADPS(アドプス)」をご紹介します。
目次
クラウドの情報漏洩は「どこで」起きているのか
クラウドに関する情報漏洩の報道を見ると、「クラウドだから漏れた」という印象を持ちがちです。しかし、事例を細かく見ていくと、クラウド事業者の基盤そのものが破られたケースは実は限られており、多くは利用企業側の設定や運用に原因があります。
設定ミスによる意図しない公開
クラウドストレージの共有設定を「リンクを知っている全員」にしていた、アクセス権限の初期設定を変更しないまま運用していた、といった設定の不備により、本来は社内限定のはずのファイルがインターネットから閲覧できる状態になっていた事例は、国内外で繰り返し報告されています。クラウドの基盤は正常に動作しており、利用企業が「公開する」設定にしていたことが原因です。
ID・パスワードの管理不備
クラウドサービスはインターネット経由で利用するため、IDとパスワードが漏れれば、世界中どこからでもログインできてしまいます。使い回しのパスワード、退職者のアカウント放置、多要素認証の未設定などが原因で不正ログインを許した事例も多くあります。これも、サービス自体の欠陥ではなく、利用側のID管理の問題です。
利用企業の端末や従業員を狙った攻撃
標的型メールで従業員の端末をマルウェアに感染させ、保存されていた認証情報を盗んでクラウドにアクセスする、偽のログイン画面に誘導してパスワードを入力させる、といった手口も一般的です。攻撃者はクラウドの基盤ではなく、それを利用する人と端末を狙っています。
事業者側の障害・事故
もちろん、事業者側に原因がある事故も存在します。事業者のシステムの脆弱性や内部不正、設定ミスによって、複数の利用企業のデータが影響を受けた事例も報告されています。発生頻度は相対的に低いものの、起きた場合は自社だけでは対処できず、影響の把握や事後対応を事業者に依存せざるを得ない点が、利用企業にとっての固有のリスクです。
共有責任モデルとは何か
こうした事例を整理するための枠組みが、「共有責任モデル(Shared Responsibility Model)」です。クラウドのセキュリティは、事業者と利用企業が責任を分担して成り立つという考え方で、主要なクラウド事業者が公式に示している原則でもあります。
事業者の責任範囲
事業者は、データセンターの物理的なセキュリティ、サーバーやネットワークなどの基盤、サービスを構成するソフトウェアの脆弱性対応、基盤レベルでの障害対策やバックアップなど、「クラウドそのもの」の安全に責任を負います。これらは、利用企業が自前で用意するよりも高い水準で整備されていることが多く、クラウドの大きなメリットの一つです。
利用企業の責任範囲
一方、利用企業は、「クラウドの中で何をどう扱うか」に責任を負います。具体的には、どのデータをクラウドに置くかの判断、アクセス権限や共有範囲の設定、IDとパスワードの管理と多要素認証の有効化、利用する端末の安全性、従業員への教育、そして操作ログの監視などです。前の章で見た情報漏洩の多くは、まさにこの範囲で起きています。
サービスの形態によって境界が変わる
責任の境界は、利用するサービスの形態によって異なります。サーバーやOSだけを借りる形態であれば、OS以上の設定や管理は利用企業の責任になります。人事・労務管理のようにアプリケーションごと提供されるサービスであれば、事業者の責任範囲は広くなりますが、それでもデータの選別、権限設定、ID管理、端末管理は利用企業に残ります。「どこまでが事業者で、どこからが自社か」を契約や利用規約で確認しておくことが、クラウド利用の出発点です。
「クラウド=危険」でも「クラウド=安心」でもない
共有責任モデルを理解すると、冒頭の2つの声が、どちらも不正確である理由が分かります。
「クラウドは危険」という見方は、事業者の責任範囲で整備されている高水準の基盤セキュリティを見落としています。多くの企業にとって、同じ水準の物理セキュリティや脆弱性対応を自前で維持し続けることは容易ではありません。
「クラウドは安心」という見方は、利用企業の責任範囲が依然として残ることを見落としています。事業者がどれほど堅牢な基盤を用意しても、利用企業が権限設定を誤れば、ID管理を怠れば、情報は漏れます。クラウドを使うということは、セキュリティの責任を手放すことではなく、責任の一部を事業者に委ね、残りを自社が確実に担うことなのです。
つまり、クラウドの情報漏洩リスクを論じる際に本当に問うべきなのは、「クラウドは安全か」ではなく、「自社は、自社の責任範囲を確実に担えるか」であり、さらに言えば、「自社はどこまでを自社の責任範囲として持ちたいのか」です。
責任範囲を自社で統制したい企業の選択肢として
人事データをクラウドで扱う場合の確認ポイント
人事データは、マイナンバーや給与、評価、健康情報といった、企業が扱う中でも特に機微な情報を含みます。クラウドで扱う場合は、共有責任モデルの両側について、次の点を確認しましょう。
事業者側の確認事項
- 第三者認証(ISMS、SOC報告書など)を取得し、基盤のセキュリティ水準を客観的に示しているか
- データの保管場所(国・地域)と、事業者の従業員によるアクセスの統制が明示されているか
- 障害や事故発生時の通知、調査協力、復旧に関する取り決めが契約に含まれているか
- サービス終了や解約時に、データが確実に返却・削除される手続きが定められているか
自社側の確認事項
- どの人事データをクラウドに置くかを、情報の機微さに応じて判断しているか
- アクセス権限と共有範囲を、職務に応じて最小限に設定し、定期的に棚卸ししているか
- 多要素認証を有効にし、退職者や異動者のアカウントを速やかに停止しているか
- 利用する端末の管理(紛失対策、ウイルス対策、私物端末の扱い)ができているか
- 操作ログを確認し、不審なアクセスに気づける体制があるか
これらを確実に担える体制があれば、クラウドで人事データを扱うことは十分に現実的な選択です。一方で、「自社の責任範囲を担う体制が整っていない」「事業者側に委ねる範囲を自社で説明できない」という状況であれば、クラウドに置くデータの範囲を見直すか、別の形態を検討する必要があります。
責任範囲を自社で統制したい企業の選択肢として
人事データ特有の論点:委託先としての事業者の監督
人事データをクラウドで扱う場合、見落とされがちなのが、法令上の位置づけです。マイナンバーを含む情報をクラウドサービスに保管する場合、サービスの内容によっては事業者が「委託先」に該当し、利用企業には委託先を監督する義務が生じます。共有責任モデルで事業者に委ねている範囲についても、「委ねているから関係ない」ではなく、「委ねている内容を把握し、適切に監督している」と説明できる状態にしておく必要があります。契約内容や事業者の管理状況を定期的に確認し、記録に残しておくことが、人事データをクラウドで扱う企業に求められる責任の一部です。
また、人事データは勤怠や経費、タレントマネジメントなど他のクラウドサービスと連携して利用されることも多く、連携先が増えるほど、データの所在と責任の境界は複雑になります。どのサービスにどの情報が渡っているのかを一覧化し、全体として責任範囲を把握しておくことも大切です。
責任範囲を自社で持つ、という選択
共有責任モデルの考え方を突き詰めると、もう一つの選択肢が見えてきます。それは、人事データに関する責任範囲を、事業者に分担せず、自社で一貫して持つという選択です。これを実現するのが、自社のサーバーにシステムを構築し、データを自社内で管理するオンプレミス型です。
オンプレミス型では、基盤の運用から権限設定、ログ管理まで、すべてが自社の責任範囲になります。これは負担であると同時に、「どこに何があり、誰がどう管理しているか」を自社で完全に把握・説明できるということでもあります。社内ネットワークに閉じた運用にすれば、インターネット経由の不正ログインという、クラウド特有の経路をそもそも持たない設計も可能です。
どちらが優れているというものではありません。クラウド型は、基盤の安全を事業者に委ねることで、自社の負担を軽くします。オンプレミス型は、責任を自社で持つことで、統制の一貫性と説明可能性を高めます。マイナンバーや給与、評価といった最も機微な人事データについて、「責任の境界を自社の外に置きたくない」「自社の統制のもとで一貫して管理したい」と考える企業にとって、オンプレミス型は検討に値する選択肢です。
人事データの責任範囲を自社で担う、ADPSという選択肢
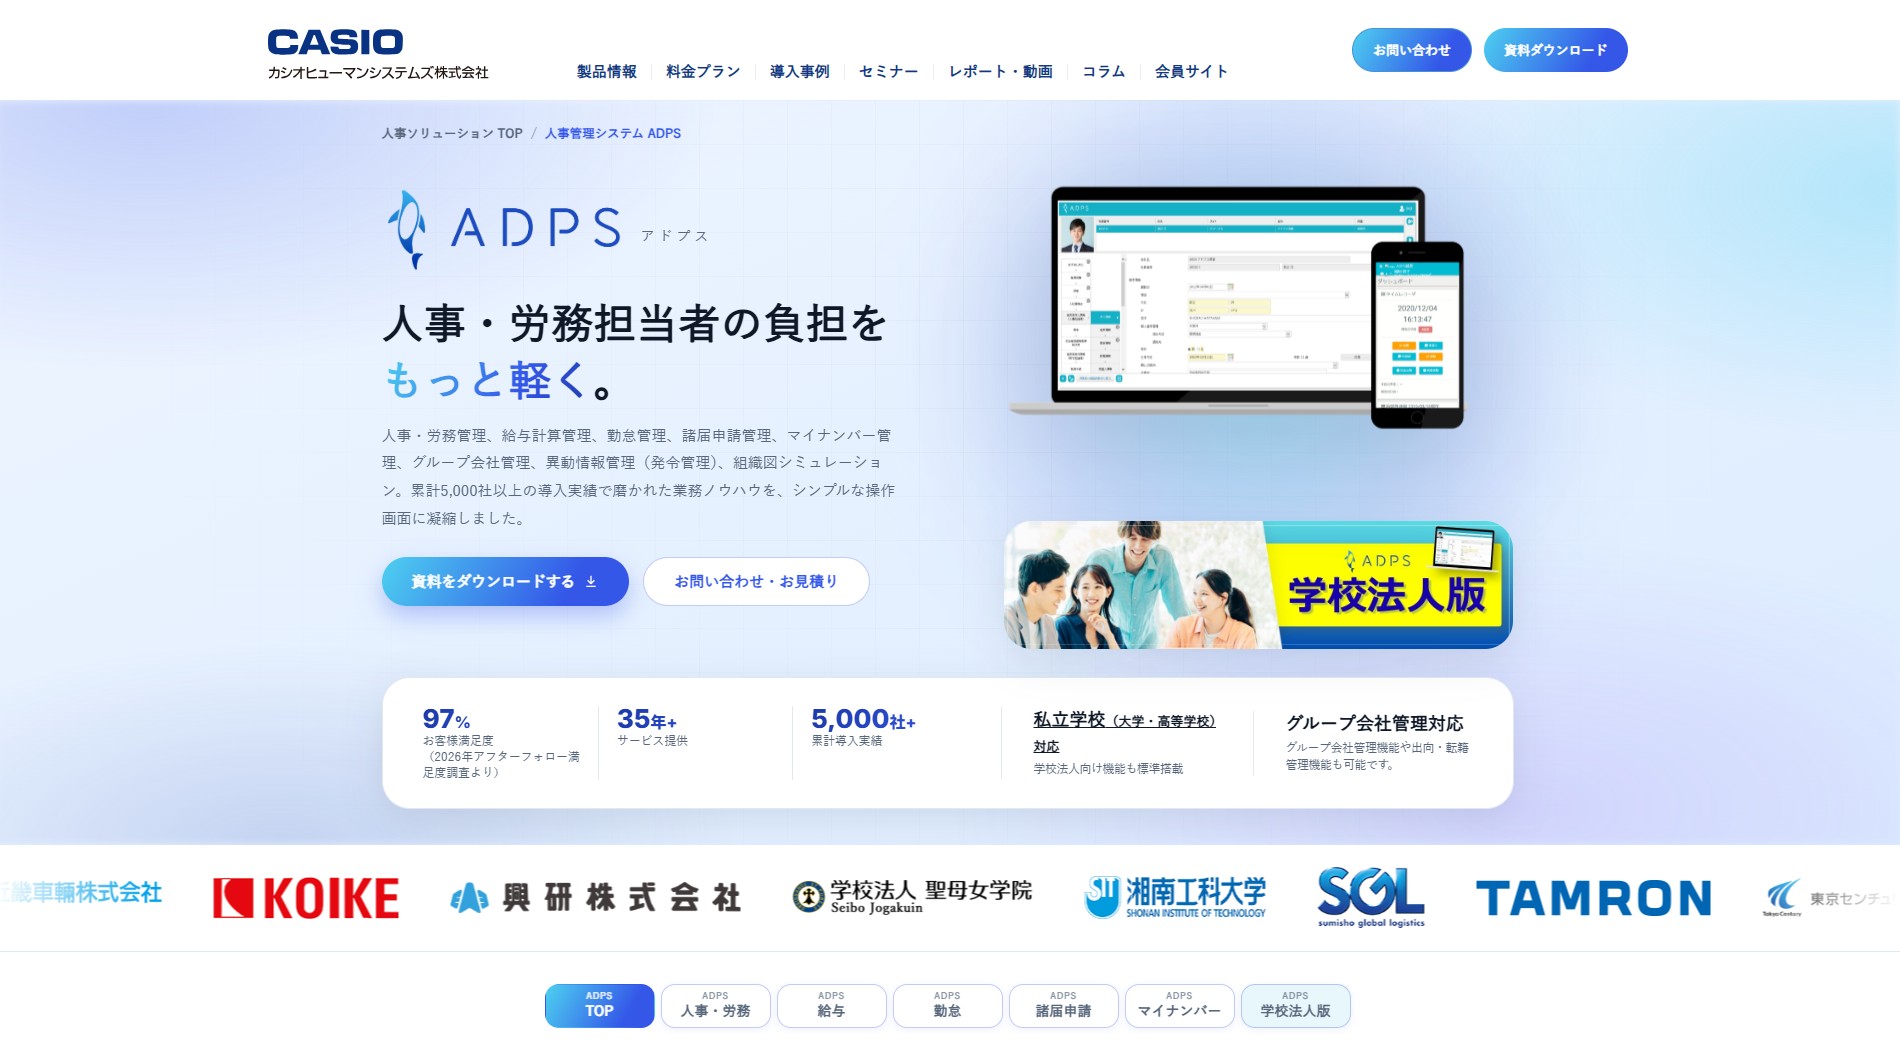
「ADPS(アドプス)」は、人事・給与・就業の業務を統合的に管理するオンプレミス型の人事・労務管理システムです。カシオグループで培った人事業務のノウハウをもとに開発され、長年にわたり多くの企業にご利用いただいています。
共有責任モデルの観点から見たADPSの特長
ADPSは自社サーバーに構築するため、従業員の基本情報からマイナンバー、給与、評価まで、人事データを社外に出さずに管理できます。データの所在と管理責任が自社に一本化されるため、「どこに何があり、誰がどう守っているか」を自社で把握・説明でき、ISMSなどの社内規程に基づく統制を一貫して行えます。
利用者ごとに閲覧・更新できる情報の範囲を設定でき、部門の管理職には担当範囲の情報だけを、給与情報は給与担当者だけが扱えるようにする、といった運用を実現します。操作の履歴を記録する仕組みと組み合わせることで、不正閲覧の抑止と、万が一の際の追跡性の確保につながります。
自社で責任を持つ分、運用の負担が気になる企業もあるでしょう。ADPSでは、導入時の要件定義から運用後の保守・法改正対応まで、人事労務業務に精通したスタッフが支援します。企業ごとに異なる給与体系や人事制度に合わせたカスタマイズ、既存の社内システムとの連携にも柔軟に対応し、システムと運用の両面から、自社の責任範囲を確実に担う体制づくりをお手伝いします。
まとめ
クラウドの情報漏洩リスクは、「クラウドだから危険」でも「クラウドだから安心」でもありません。共有責任モデルのもとで、事業者が基盤の安全を担い、利用企業がデータの選別・権限設定・ID管理・端末管理・ログ監視を担うことで、初めて安全が成り立ちます。実際の漏洩事例の多くが利用企業側の責任範囲で起きていることを踏まえれば、問うべきは「自社はその責任を確実に担えるか」です。
そして、人事データのように特に機微な情報については、責任の境界を自社の外に置かず、自社で一貫して管理するという選択肢もあります。人事データの責任範囲を自社で担いたいとお考えの企業は、オンプレミス型の人事・労務管理システム「ADPS」も、ぜひご検討ください。
カシオヒューマンシステムズコラム編集チームです。
人事業務に関するソリューションを長年ご提供してきた知見を踏まえ、
定期的に「人事部の皆様に必ず今後の業務に役立つ情報」を紹介しています。