マイナンバー漏洩のリスクと企業の責任|人事・労務部門が今すぐ見直すべき管理体制
2026.10.09
マイナンバー制度の開始以来、企業は従業員とその扶養家族のマイナンバーを取得し、源泉徴収や社会保険の手続きに利用しています。制度が定着し、取り扱いが日常業務になった今だからこそ、「マイナンバーが漏洩したら何が起きるのか」をあらためて確認しておく必要があります。
マイナンバーは、一般的な個人情報とは異なり、法律によって特別に厳格な管理が義務づけられた情報です。漏洩した場合には、本人への被害はもちろん、企業には法令上の報告義務や罰則、社会的信用の失墜といった重い結果が及びます。本記事では、マイナンバー漏洩のリスクと企業に課せられた責任を整理し、漏洩が起きる典型的な場面と求められる対策を解説します。
そのうえで、マイナンバーを含む人事データを自社の管理下で守り続けるための選択肢として、オンプレミス型の人事・労務管理システム「ADPS(アドプス)マイナンバー」をご紹介します。
目次
マイナンバーはなぜ特別に守られているのか
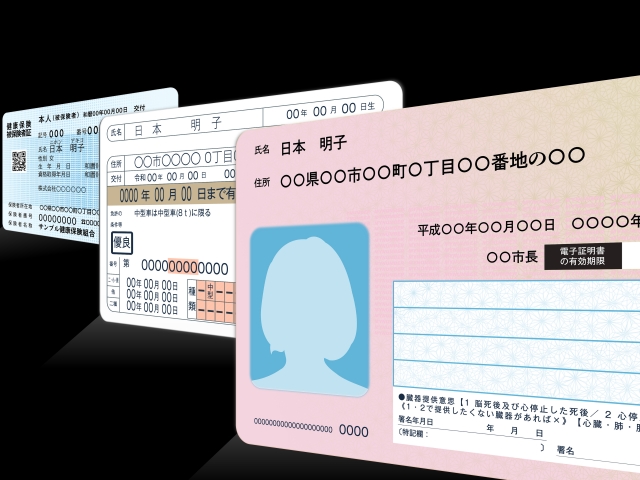
マイナンバー(個人番号)は、日本に住民票を持つすべての人に割り当てられた12桁の番号で、税・社会保障・災害対策の分野で行政手続きに使われます。企業が扱う情報の中でも、マイナンバーは「特定個人情報」として、個人情報保護法に加えてマイナンバー法(番号法)による上乗せの規制を受けています。
利用目的・取得・保管が法律で限定されている
一般的な個人情報は、本人の同意があれば幅広い目的に利用できますが、マイナンバーは法律で定められた事務(源泉徴収票や支払調書の作成、健康保険・厚生年金・雇用保険の手続きなど)以外には、本人が同意しても利用できません。取得できる場面も限定され、必要がなくなった場合には速やかに廃棄・削除することが求められます。「とりあえず集めておく」「念のため残しておく」が許されない情報である点が、他の個人情報との大きな違いです。
安全管理措置が義務づけられている
個人情報保護委員会が示すガイドラインでは、マイナンバーを取り扱う事業者に対し、基本方針の策定、取扱規程の整備、組織的・人的・物理的・技術的な安全管理措置を講じることを求めています。具体的には、取扱担当者を明確にすること、取扱状況を記録すること、保管場所への入退室管理や施錠、アクセス制御やアクセス記録の保存、外部からの不正アクセスの防止、情報漏洩を防ぐための措置などです。中小規模の事業者には一部軽減措置がありますが、安全管理の義務そのものは企業規模にかかわらず課せられています。
自社の管理下で守り続けるための選択肢として
漏洩時の報告義務と罰則がある
マイナンバーを含む情報が漏洩し、または漏洩のおそれがある場合、一定の要件に該当する事態については、個人情報保護委員会への報告と本人への通知が義務づけられています。さらにマイナンバー法には、正当な理由なく特定個人情報ファイルを提供した場合や、不正な利益を図る目的でマイナンバーを提供・盗用した場合などに対する罰則規定があり、行為者だけでなく法人にも罰金が科される両罰規定が設けられています。一般の個人情報の漏洩と比べて、法的な責任がはるかに重く設計されているのです。
マイナンバーが漏洩するとどうなるか
マイナンバー漏洩の影響は、本人と企業の双方に及びます。影響の大きさを正しく理解しておくことが、対策の優先順位を決める出発点になります。
従業員本人への影響
マイナンバー単体では、それだけで直ちに預金が引き出されたり手続きがなりすまされたりするわけではありません。しかし、氏名・住所・生年月日・口座情報など、人事部門が併せて保有している情報と一緒に流出すれば、なりすましや詐欺に悪用されるリスクは格段に高まります。マイナンバーは原則として生涯変わらない番号であり、漏洩によって不正に使われるおそれがある場合には変更の手続きが可能ですが、本人にとって大きな負担となります。
企業への影響
企業には、まず法令上の報告と本人通知の義務が生じます。報告には速報と確報があり、事実関係の調査、影響範囲の特定、再発防止策の策定を短期間で進めなければなりません。あわせて、個人情報保護委員会による指導・勧告・命令の対象となる可能性、従業員からの損害賠償請求、取引先や採用市場での信用低下といった影響が考えられます。
そして見落とされがちなのが、従業員との信頼関係への影響です。マイナンバーは、従業員が法律上の義務に従って会社に提出した情報です。「会社に預けざるを得なかった番号が漏れた」という事実は、従業員の会社に対する信頼を根本から揺るがします。
マイナンバーが漏洩する典型的な場面
マイナンバーの漏洩は、必ずしも高度なサイバー攻撃によって起きるわけではありません。実際には、日常業務の中の小さな隙から発生することが多く、原因は「社内の人的ミス・不正」「外部からの攻撃」「委託先・外部サービス」の3つに整理できます。
社内の人的ミス・内部不正
源泉徴収票や扶養控除等申告書を別の従業員に渡してしまう、マイナンバーが記載された書類を誤って廃棄せず放置する、番号を転記したExcelファイルを共有フォルダに置いてしまう、といった人的ミスは典型的な漏洩原因です。取得時に預かった通知カードや個人番号カードのコピーを、使い終わった後も保管し続けている例も少なくありません。また、取扱担当者以外の従業員がマイナンバーを閲覧できる状態になっていると、好奇心からの閲覧や持ち出しといった内部不正の温床になります。
外部からのサイバー攻撃
ランサムウェアによるデータの窃取、標的型メールによるIDやパスワードの詐取、VPN機器やサーバーの脆弱性を突いた不正アクセスなど、外部攻撃によって人事システムや人事部門の端末が侵害されれば、保管されているマイナンバーも流出の対象となります。マイナンバーは氏名や住所、口座情報などとセットで保管されていることが多く、攻撃者にとって価値の高い標的です。
委託先・外部サービスでの事故
給与計算や年末調整、社会保険手続きを外部に委託している場合、委託先がマイナンバーを扱うことになります。マイナンバー法では、委託先の監督が委託元の義務として明確に定められており、再委託についても委託元の許諾が必要です。委託先でのランサムウェア被害や管理不備、利用しているクラウドサービスの設定ミスなど、自社の目の届かない場所で起きた事故であっても、委託元としての責任を免れることはできません。
マイナンバー漏洩を防ぐための対策
マイナンバーの管理は、ガイドラインが示す安全管理措置の枠組みに沿って整えるのが基本です。ここでは、人事・労務の現場で特に重要となるポイントを整理します。
取り扱う範囲と担当者を限定する
まず、マイナンバーを取り扱う事務の範囲と、取り扱う担当者を明確に定めます。マイナンバーを閲覧・入力・出力できる人を、給与・社会保険の担当者など職務上必要な人に限定し、それ以外の従業員や管理職には見えない状態にします。人事情報の中でも、マイナンバーは他の項目と分けて、より厳しい権限で管理する設計が望ましいと言えます。
保管場所と経路を限定する
マイナンバーを保存してよい場所を限定し、個人の端末やUSBメモリ、メール添付での受け渡しを禁止します。紙の書類は施錠できる場所に保管し、保管期限を過ぎたものは確実に廃棄します。システム上のデータについては、どのサーバーに保管し、どのネットワークからアクセスできるのかを明確にしておくことが重要です。外部から到達できる場所にマイナンバーが置かれていないか、定期的に確認しましょう。
取扱状況を記録し、点検する
「誰が、いつ、誰のマイナンバーを、どのように扱ったか」を記録し、定期的に点検します。アクセス記録が残っていることが周知されていれば、不正閲覧の抑止力になります。万が一漏洩が疑われた場合にも、影響範囲を速やかに特定し、報告・通知の義務を果たすための根拠になります。
委託先を監督し、社外に出す情報を最小限にする
業務を委託する場合は、委託契約にセキュリティ要件や再委託の条件を明記し、委託先の管理状況を定期的に確認します。あわせて、「そもそもマイナンバーを社外に出す必要があるのか」を見直すことも対策の一つです。社外に出す情報を最小限にすれば、委託先や外部サービス起因の漏洩リスクはその分小さくなります。
教育と手続きを整える
取扱担当者に対して、マイナンバー法の趣旨や取扱規程、誤送信防止の手順などを定期的に教育します。入社時の取得手続き、異動時の権限変更、退職時のアカウント停止と保管期限後の廃棄といった、人の動きに合わせた手続きを整えておくことも欠かせません。
マイナンバーを自社の管理下に置き続ける、ADPSという選択肢
ここまで見てきた対策を、担当者の注意力やルールの周知だけで維持し続けるのは困難です。Excelや紙での管理では、項目単位のアクセス制御も、取扱記録の自動取得もできません。マイナンバーを含む人事データを安全管理措置に沿って管理するには、アクセス制御・所在管理・ログ管理を仕組みとして備えた人事・労務管理システムが土台になります。
人事・労務管理システムには、サービス事業者のサーバーでデータを管理するクラウド型と、自社のサーバーに構築してデータを自社内で管理するオンプレミス型があります。それぞれに利点と責任があり、一方が無条件に安全というわけではありません。ただ、「マイナンバーをどこに保管し、誰の管理下に置くのか」という問いに対して、オンプレミス型には「自社の管理下に置き続けられる」という明確な答えがあります。
ADPS(アドプス)とは
「ADPS(アドプス)」は、人事・給与・就業の業務を統合的に管理するオンプレミス型の人事・労務管理システムです。カシオグループで培った人事業務のノウハウをもとに開発され、長年にわたり多くの企業にご利用いただいています。
マイナンバー管理の観点から見たADPSの特長
ADPSは自社サーバーに構築するため、マイナンバーを含む人事データを社外に出さずに管理できます。データの所在を自社で把握・説明でき、社内ネットワークに閉じた運用にすれば、外部から到達できる面を小さくできます。安全管理措置やISMSなどの社内規程に基づく統制を、自社の責任のもとで一貫して行える点は、委託先や外部サービス起因の漏洩リスクを意識する企業にとって大きな意味を持ちます。
利用者ごとに閲覧・更新できる情報の範囲を設定でき、マイナンバーは手続き担当者だけが扱えるようにする、部門の管理職には担当範囲の基本情報だけを公開する、といった「取り扱う人を限定する」運用を実現します。操作の履歴を記録する仕組みと組み合わせることで、不正閲覧の抑止と、万が一の際の追跡性の確保につながります。
さらに、企業ごとに異なる給与体系や人事制度に合わせたカスタマイズ、既存の社内システムとの連携にも柔軟に対応します。導入時の要件定義から運用後の保守・法改正対応まで、人事労務業務に精通したスタッフが支援することで、システムと運用の両面から、マイナンバーを法令に沿って守り続ける体制づくりをお手伝いします。
まとめ
マイナンバーは、利用目的・取得・保管が法律で限定され、安全管理措置と漏洩時の報告義務、罰則が定められた、企業が扱う中で最も厳格に守るべき情報の一つです。漏洩すれば、本人へのなりすましリスク、企業への法的責任と信用低下、そして従業員との信頼関係の毀損という重い結果を招きます。
対策の基本は、取り扱う人・保管場所・経路を限定し、取扱状況を記録し、委託先を監督しながら社外に出す情報を最小限にすることです。そして、その土台となる人事・労務管理システムを選ぶ際には、「マイナンバーをどこで、誰の管理下に置くのか」という視点を持つことが大切です。マイナンバーを含む人事データを自社の管理下に置き続けたいとお考えの企業は、オンプレミス型の人事・労務管理システム「ADPSマイナンバー」という選択肢も、ぜひご検討ください。
カシオヒューマンシステムズコラム編集チームです。
人事業務に関するソリューションを長年ご提供してきた知見を踏まえ、
定期的に「人事部の皆様に必ず今後の業務に役立つ情報」を紹介しています。